ثغرتان خطيرتان في PHP تُغلقان مواقع حكومية أوروبية وتحذيرات أمنية من هجمات إلكترونية وشيكة
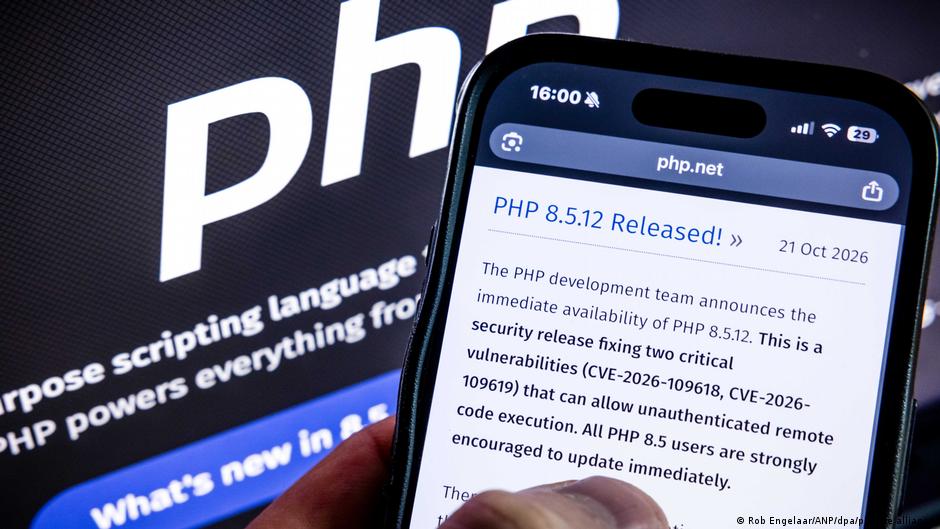
أعلنت فرق الأمن السيبراني في أوروبا وأمريكا عن اكتشاف ثغرتين أمنيّتين خطيرتين في محرك PHP، إحدا أهم لغات البرمجة المستخدمة في مواقع الإنترنت والخوادم. وتسببت هذه الثغرات، المعروفة باسم CVE-2026-109618 وCVE-2026-109619 و”PHP2Shell”، التي تسمح للمهاجمين بتنفيذ أوامر عن بُعد على الخوادم دون الحاجة إلى كلمة مرور أو تفاعل من المستخدم، في إغلاق عدد كبير من المواقع الحكومية الأوروبية بشكل احترازي.
صدر التحديث العاجل لسد الثغرات في 21 أكتوبر 2026، بعد أن تم اكتشاف الثغرات مع المساعدة الكبيرة لأدوات الذكاء الاصطناعي. إلا أن قدرة هذه الأدوات على تسريع استغلال الثغرات تثير قلق الخبراء فيما يتعلق بسرعة استجابة المؤسسات.
وقد أعلنت وكالات الأمن في واشنطن، لندن، وبرلين تحذيرات من هجمات محتملة، وحثت مدراء المواقع على تطبيق التحديثات فوراً. بعض المواقع التي أُغلقت احترازياً تشمل موانئ، مؤسسات رياضية، مواقع أحزاب سياسية، وحتى مواقع الخدمات الحكومية مثل خدمة الهوية الرقمية ومواقع المحافظات.
المستخدمون العاديون قد يواجهون اضطرابات في الخدمات الرقمية مثل حجز المواعيد، الدخول إلى الحسابات أو الشراء عبر الإنترنت، لكن ليسوا معرضين مباشرة للثغرات على أجهزتهم. ومع ذلك، تحذّر الجهات الأمنية من محاولات الاحتيال التي تستغل الأزمة، مثل رسائل التصيد والروابط المزيفة التي تطلب تأكيد البيانات أو تغيير كلمات المرور.
وبحسب بيانات من جهات متخصصة، تتأثر أكثر من 70% من مواقع الإنترنت حول العالم بهذه الثغرات، خاصة تلك التي تعتمد على PHP وإطارات العمل مثل ووردبريس. الخبراء ينصحون بتثبيت التحديثات الأمنية على الفور وإعادة تشغيل الأنظمة المتأثرة، بالإضافة لفحص مؤشرات الاختراق السابقة، لتقليل آثار الأزمة ومنع استغلالها من قبل المهاجمين.
تأتي هذه الأزمة لتطرح تحديات جديدة في مجال الأمن السيبراني، خصوصاً مع توظيف أدوات الذكاء الاصطناعي في كشف الثغرات وتسريع عمليات الاستغلال، ما يُلزم المؤسسات الرقمية ومطوري البرمجيات بالاستجابة السريعة والفعالة لمثل هذه التهديدات المتطورة.
اترك تعليقًا