
احتيال الذكاء الاصطناعي: كيف يستغل المحتالون التقنية لسرقة البيانات والأموال؟
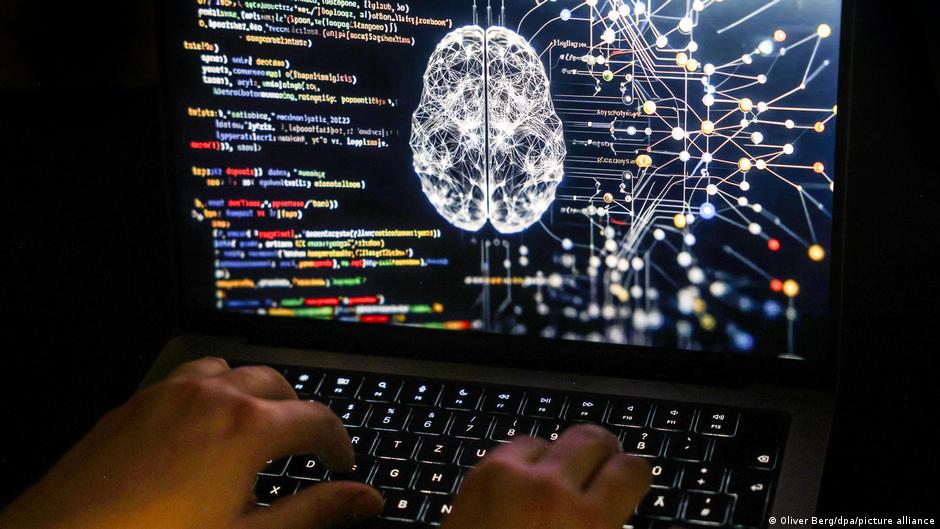
شهد العالم مؤخراً موجة متصاعدة من الهجمات الإلكترونية المعقدة التي يستخدم فيها المحتالون الذكاء الاصطناعي كأداة رئيسية لتنفيذ عمليات الاحتيال على حسابات البريد الإلكتروني والخدمات المصرفية عبر الإنترنت. رغم تأكيد شركة “باينانس” على أمان أموال المستخدمين وتحملها للخسائر الناتجة عن أحد الحوادث الأمنية، إلا أن هذا الأمر يعيد التنبيه إلى المخاطر المتزايدة في الفضاء الرقمي، خاصةً مع الاعتماد الكثيف على تقنيات الذكاء الاصطناعي. وتشير تقارير شركة “آفاست” للأمن السيبراني إلى كثرة الهجمات الإلكترونية التي تعرضت لها خدمات رقمية وخوادم خلال الأسابيع الماضية، حيث يستخدم المهاجمون البيانات المسروقة في شتى الطرق للانقضاض على حسابات المستخدمين وسرقة هوياتهم الرقمية. وأوضح ألكسندر فوكشيفيتش، مدير تكنولوجيا السلامة السيبرانية في “آفاست”، أن المجرمين يستغلون الأخبار السائدة لإيهام الضحايا وجذبهم إلى فخاخ الاحتيال عبر رسائل بريد إلكتروني مزيفة، محذراً من ضرورة توخي الحذر وعدم تقديم معلومات الدخول أو الرموز السرية لأي جهة عبر روابط البريد الإلكتروني. وتعيد برامج الذكاء الاصطناعي الأسرع والأكثر دقة في تنفيذ الهجمات، حيث تقوم بمسح قواعد بيانات ضخمة على مدار الساعة، مما يجعلها خطراً لا ينام ولا يتوقف، في مقابل محدودية وقت وعقل المخترق البشري. إضافة إلى ذلك، تستخدم تقنيات استنساخ الأصوات لتقليد نبرة الموظفين أو المسؤولين في الشركات، فتدفع بعض العاملين للكشف عن معلومات سرية أو إجراء تحويلات مالية بغير وعي. ومن أهم الخطوات التي نصح بها الخبراء لدرء هذه الهجمات مراجعة صلاحيات التطبيقات المرتبطة بحسابات البريد الإلكتروني وخدمات مثل “غوغل” و”آبل”، وإلغاء الوصول للتطبيقات غير المستعملة. كما يجب دائماً تجنب النقر على الروابط المشبوهة، مع كتابة عناوين المواقع يدوياً لضمان الأمن، واستخدام كلمات مرور متميزة وفريدة لكل خدمة، للحيلولة دون تعريض كل الحسابات للخطر في حال اختراق كلمة مرور واحدة. في ظل هذه المخاطر، يبقى وعي المستخدمين واتخاذهم إجراءات أمان شخصية هو الدرع الأقوى في مواجهة فخاخ الذكاء الاصطناعي الاحتيالية.

اترك تعليقًا